作品 / Multi-Tenant Workflow
把角色、内容与审核,
放进同一条流程。
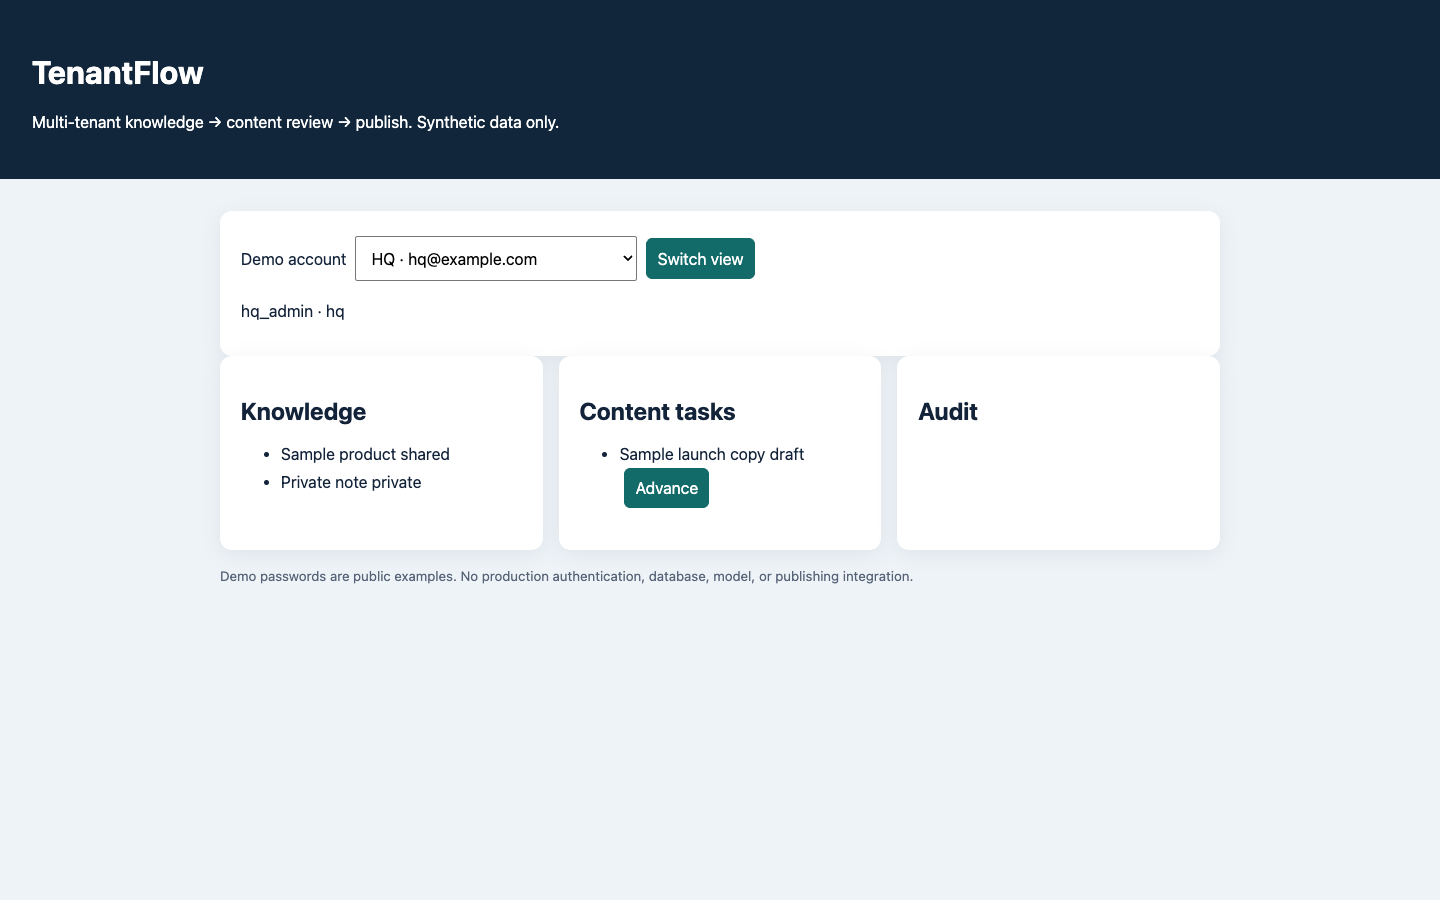
浏览器角色演示 / 本地 HTTP 原型
把知识可见范围、角色操作与审核状态串成一条流程。浏览器可以体验角色切换;本地 HTTP 原型另行验证服务端策略、写盘失败回滚与重启恢复。
样本租户和内容均为虚构。浏览器口令只是角色选择器;本地 API 同样使用演示身份,不是生产认证或托管多租户服务。
 查看结果与说明
01这是什么
共享知识流程容易在租户、角色和审核状态之间串线。
浏览器演示用于查看共享策略、审批状态和可见范围;本地 HTTP 原型复用同一策略核心,另行处理输入检查、状态持久化与错误报告。
02看结果
03我做了什么
我实现租户与角色的策略过滤、审批/发布状态及可见性说明;公开演示允许按角色走通路径。本地 API 增加请求校验、错误码、请求关联与单进程 JSON 状态存储。
展开技术结构
Node.js 的策略核心与浏览器界面、本地 HTTP 服务分离。变更先写入候选状态,落盘成功后才更新内存;写盘失败时不留下任务与审计记录。具体边界见本地 API 说明 ↗。
04一项关键选择
先判定租户与知识可见性,再允许引用和状态迁移;审核者批准后才显示 HQ 发布动作。浏览器角色选择器只用于演示。
05成果与限制
浏览器演示用角色与状态变化讲清楚共享和审批路径;本地 HTTP 回归检查写入、重启恢复、输入拒绝与写盘失败回滚。
样本租户和内容均为虚构。浏览器口令只是角色选择器,不是生产认证或服务端安全隔离。
公开演示数据只留在访客浏览器。本地原型使用虚构身份和单进程 JSON 文件,未提供生产身份认证、数据库多写者、不可篡改审计或客户生产验收。
06深入查看
2026-10-21 工程复核:11 项策略测试覆盖未知角色、缺失租户/单位字段和拒绝路径;演示选择器仍不是生产认证。 查看修复与 CI 记录 ↗
确定性策略检查覆盖可见性、驳回修订与审计范围;未接入生成模型。
检查范围与下一步
当前验证对象是确定性的策略和工作流状态机,没有接入生成模型;模型质量为 NOT_RUN。
如进入真实环境,需补全生产身份认证、真实租户安全评估、存储并发与审计设计,并以获授权资料验收。
本地 HTTP 与状态持久化
候选状态只有在成功写盘后才进入内存;写盘失败不会留下幽灵任务或审计。真实 HTTP 回归覆盖重启、资料拒绝、输入校验、状态码和请求关联。单进程 JSON 存储不等于生产事务数据库。
查看实现、命令与回归范围 ↗WORK TOGETHER / 合作入口
把角色与审核流程先跑通。
说明使用角色、资料归属和审核步骤。可以从合成样本与本地原型开始,逐步核对可见范围、状态变化与失败处理。